 Colombia
🤖 Nuestra IA te resume el artículo.
Resumen: JPMorgan Chase informó que un ciberataque contra proveedores externos habría expuesto datos de mercadeo de algunos clientes, como nombres y correos electrónicos. El banco aseguró que sus servicios operan con normalidad y que contactará a los afectados para ofrecerles supervisión de crédito gratuita. Visa y Mastercard también reportaron incidentes en proveedores externos, sin afectación de sus redes de pago ni de los números de las tarjetas.
Puntos clave
- JPMorgan Chase informó un ciberataque contra proveedores externos que prestan servicios a la entidad.
- Los atacantes habrían accedido a datos de mercadeo, como nombres y correos electrónicos de clientes.
- Visa y Mastercard también reportaron afectaciones por proveedores externos, sin compromiso de sus redes de pago.
- El banco aclaró que el incidente no tiene relación con la falla de servicio de principios de esta semana.
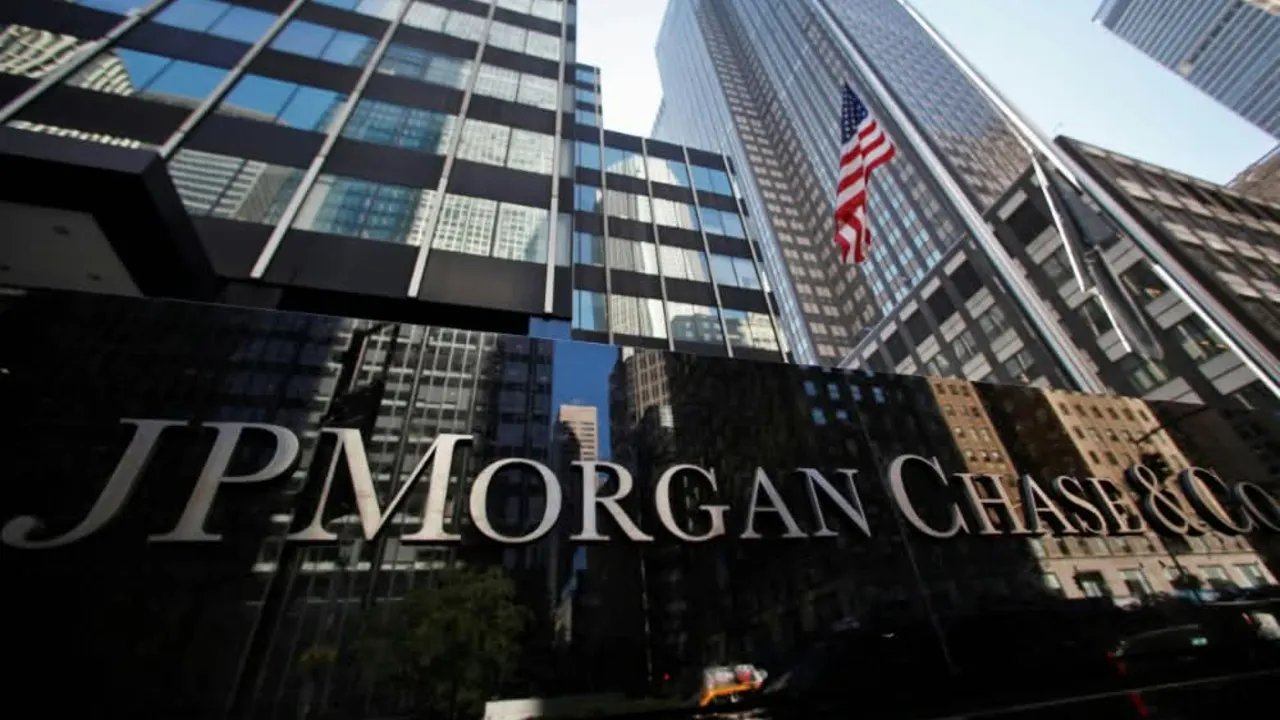
El banco JPMorgan Chase, el más grande de Estados Unidos, informó este jueves 19 de noviembre que varios proveedores externos que prestan servicios a la entidad fueron objeto de un ciberataque, un incidente que habría expuesto datos de mercadeo de algunos de sus clientes, aunque aseguró que sus servicios no se han visto interrumpidos.
En un comunicado difundido este jueves, la entidad explicó que los atacantes no apuntaron directamente contra los sistemas del banco, sino contra terceros que trabajan con él. «Hemos tenido conocimiento de que unos terceros que prestan servicios a la empresa han sido objeto de un ciberataque», indicó la compañía.
De acuerdo con la investigación preliminar de la entidad, los delincuentes habrían accedido a determinados datos de mercadeo que estaban en poder de dichos proveedores, entre los que podrían figurar nombres y direcciones de correo electrónico de algunos clientes.
El banco también aclaró que este incidente no guarda relación con la interrupción del servicio que algunos clientes experimentaron a principios de esta semana al intentar procesar transacciones, una falla que la entidad atribuyó a un error de software que afectó a otros bancos.
«Cuando sea necesario, nos pondremos en contacto directamente con los clientes afectados y les ofreceremos asistencia, incluido un servicio gratuito de supervisión de crédito», agregó la entidad bancaria en su comunicado.
¿Qué dijeron Visa y Mastercard?
El incidente también alcanzó a otras gigantes financieras. Un portavoz de Visa indicó que el caso está relacionado con un proveedor de servicios externo de la región de Asia Pacífico y aseguró que los sistemas propios de la compañía no se vieron afectados, ni tampoco los datos de pago de los clientes, como los números de las tarjetas.
Mastercard, por su parte, informó que fue notificada recientemente de un incidente en un proveedor externo que dejó expuesta una cantidad limitada de información de un subconjunto de titulares de tarjetas inscritos en un programa de beneficios específico, principalmente direcciones de correo electrónico. La compañía afirmó que su red de pagos no sufrió ningún impacto y que las tarjetas pueden seguir utilizándose con normalidad.
Una banda de ciberextorsión estaría detrás
Por sus características, el ataque sería obra de la banda de ciberextorsión n0n, que el pasado 16 de noviembre afirmó haber obtenido registros de interacción de titulares de tarjetas que incluirían cientos de miles de interacciones de campañas de mercadeo asociadas a decenas de miles de direcciones de correo electrónico distintas.
Según las revisiones de los archivos difundidos por el grupo, en el caso de JPMorgan figurarían más de 16.000 direcciones de correo electrónico de clientes, algunas acompañadas por números telefónicos y códigos postales, además de 124 direcciones corporativas que aparentemente pertenecerían a empleados del banco. Los datos parecerían corresponder a un programa de tarjeta de crédito disponible únicamente por invitación y dirigido, por lo general, a clientes con al menos 10 millones de dólares en activos bajo administración.
En el caso de Visa, los archivos publicados bajo su nombre parecen concentrarse en mercados de la región de Asia Pacífico, entre ellos Hong Kong, Taiwán, Corea del Sur, Japón, Filipinas, Singapur, Malasia, Australia y Macao, mientras que los atribuidos a Mastercard se refieren a campañas de mercadeo para clientes de América del Norte, Oriente Medio y África, e incluirían también una pequeña cantidad de correos electrónicos de empleados.
Las direcciones de correo expuestas pueden ser aprovechadas por delincuentes para rastrear otros datos personales, como domicilios y teléfonos, y para adelantar ataques de suplantación conocidos como phishing, por lo que los clientes de estas compañías deben extremar las precauciones ante mensajes inesperados que les pidan información o les propongan hacer clic en enlaces.
Una semana movida para la tecnología en Estados Unidos
El ciberataque contra los proveedores de estas firmas financieras se conoce días después de una semana particularmente movida para los servicios tecnológicos en Estados Unidos. Microsoft sufrió una caída global de Microsoft 365, una falla técnica en las comunicaciones con pilotos de United Airlines paralizó parte del transporte aéreo del país, y también se reportaron interrupciones en la plataforma laboral Workday, en los servicios de Apple y en la red interna de la Agencia de Seguridad Nacional (NSA). Todas esas entidades descartaron que sus incidentes se deban a un hackeo.
JPMorgan no entregó más detalles sobre el alcance del ataque ni sobre la identidad de los proveedores afectados, y reiteró que sus servicios funcionan con total normalidad.
Lea también: United Airlines resuelve falla de sistemas que retrasó vuelos en Estados Unidos
También te puede interesar: Caída de Apple: App Store vuelve a fallar y iCloud sigue con problemas
- Compartir:
- Compartir en Facebook
- Compartir en X (Twitter)
- Compartir en WhatsApp
- Comentarios
Sigue a Minuto30 en Google
Google DiscoverHistorias elegidas para ti Seguir Google NewsNuestra portada en tu Google Seguir
Más noticias de Ciencia y Tecnología
Análisis de sangre desarrollado en Israel detecta el cáncer de mama temprano con un 95 % de precisión
Spotify confirmó que DJ Livi ya no está disponible: estas son las nuevas voces de su DJ con IA
Voyager 1 hizo historia: llegó a un día luz de la Tierra tras casi 50 años de viaje
Hackers rusos logran el primer ciberataque de la historia operado solo por inteligencia artificial