 Colombia
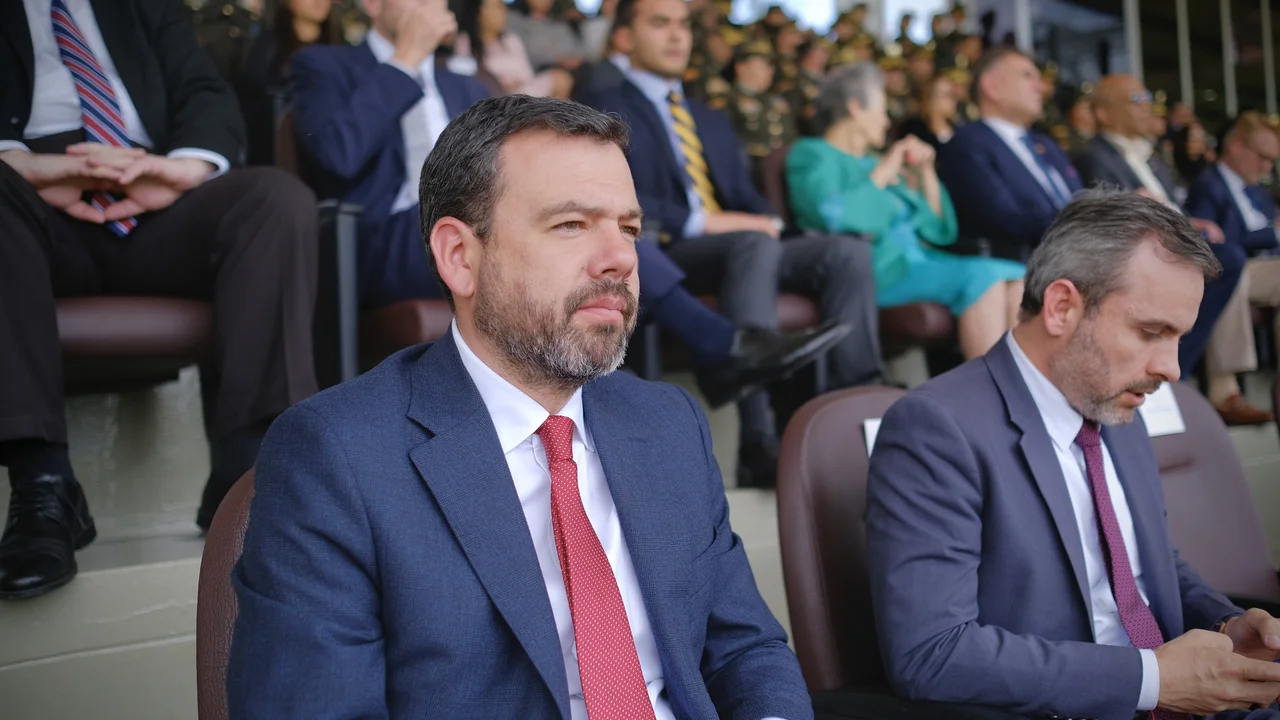
Resumen: La Alcaldía de Bogotá investiga el posible uso de un correo electrónico de una entidad del sector salud del Distrito para enviar amenazas de terrorismo contra vuelos de pasajeros en Europa. El alcalde Carlos Fernando Galán ordenó activar protocolos de ciberseguridad; la Policía investiga y habrá denuncias ante la Fiscalía.
La Alcaldía de Bogotá adelanta una investigación tras recibir una alerta internacional sobre el posible uso de una dirección de correo electrónico de una entidad del sector salud del Distrito en actividades criminales fuera del país, presuntamente relacionadas con amenazas de terrorismo contra vuelos de pasajeros en Europa.
Ante la alerta, el alcalde Carlos Fernando Galán ordenó activar de inmediato los protocolos de investigación interna y de ciberseguridad para establecer lo ocurrido y determinar si alguna cuenta institucional fue vulnerada.
¿Qué dijo la Alcaldía de Bogotá?
En un comunicado, la administración distrital explicó que «en las últimas horas, el alcalde Carlos Fernando Galán recibió una alerta internacional sobre el posible uso de una dirección de correo electrónico de una entidad del sector salud del Distrito en actividades criminales fuera del país».
La Alcaldía aseguró además que en los últimos días se han reportado varios casos de posibles ataques cibernéticos contra entidades públicas del Distrito.
«Por esta razón, no se descarta que algunas entidades del Distrito hayan sido blanco de estos ataques, ni que cuentas institucionales hayan sido vulneradas o utilizadas por hackers internacionales«, señaló la administración.
De acuerdo con el comunicado, la investigación ya está en manos de la Policía y se presentarán las denuncias correspondientes ante la Fiscalía y las demás autoridades competentes.
Lea también: ¡Alerta en Europa! Una docena de aviones aterrizó de emergencia por falsas amenazas de bomba
Una ola de amenazas sacude los cielos de Europa
La alerta sobre el correo distrital llega en medio de una ola de amenazas de bomba que ha mantenido en vilo la aviación europea. Más de una veintena de avisos contra decenas de vuelos han obligado a activar dispositivos de emergencia en varios aeropuertos del continente.
Solo en los últimos días se reportaron aviones escoltados por cazas militares en Italia, un Boeing de la aerolínea LOT desviado en Polonia e inspecciones de aeronaves en Bulgaria y España. Varios de los avisos resultaron ser falsas alarmas, pero las autoridades mantienen los protocolos mientras rastrean su origen.
En el aeropuerto romano de Fiumicino, por ejemplo, dos vuelos de Ryanair fueron revisados por equipos de artificieros después de que los controladores aéreos recibieran un correo electrónico anónimo que aseguraba que los aviones llevaban explosivos. Las aeronaves fueron escoltadas por la Aeronáutica Militar Italiana hasta el aterrizaje y las alarmas se descartaron.
En Bulgaria, un avión procedente de Israel tuvo que aterrizar de emergencia en el aeropuerto de Sofía tras otra amenaza enviada por correo electrónico. Las unidades antiterroristas inspeccionaron la aeronave, los pasajeros, la tripulación y el equipaje, sin encontrar explosivos.
Y en España, la Guardia Civil descartó la presencia de explosivos en un avión procedente de Mánchester que fue inspeccionado en el aeropuerto de Murcia, que reanudó su actividad con normalidad tras la revisión.
Según la información conocida, la alerta que recibió el Distrito estaría relacionada precisamente con amenazas de bomba contra un aeropuerto de Italia, uno de los países más afectados por estos reportes.
Lea también: Amenazas de bomba ponen en jaque vuelos en Europa: desvíos, revisiones y hasta escolta militar
El Gobierno del Reino Unido, otro de los países afectados, aseguró que las afectaciones responden a «amenazas falsas y maliciosas» y destacó que cuenta con procedimientos probados para responder ante cualquier amenaza potencial contra su aviación.
Mientras avanzan las pesquisas, la Alcaldía de Bogotá mantiene activos los protocolos de ciberseguridad y colabora con las autoridades para rastrear el origen de las amenazas y establecer si la cuenta distrital fue vulnerada o suplantada. Las autoridades europeas también investigan el origen de los correos y llamadas con los que se han emitido los avisos en el continente.
- Compartir:
- Compartir en Facebook
- Compartir en X (Twitter)
- Compartir en WhatsApp
- Comentarios
 Reciba noticias de Minuto30 Colombia