 Colombia

Resumen: Tras el hackeo de su cuenta, el Metro hizo un llamado de prevención a todos sus usuarios y seguidores que interactuaron con la cuenta durante las horas del ataque
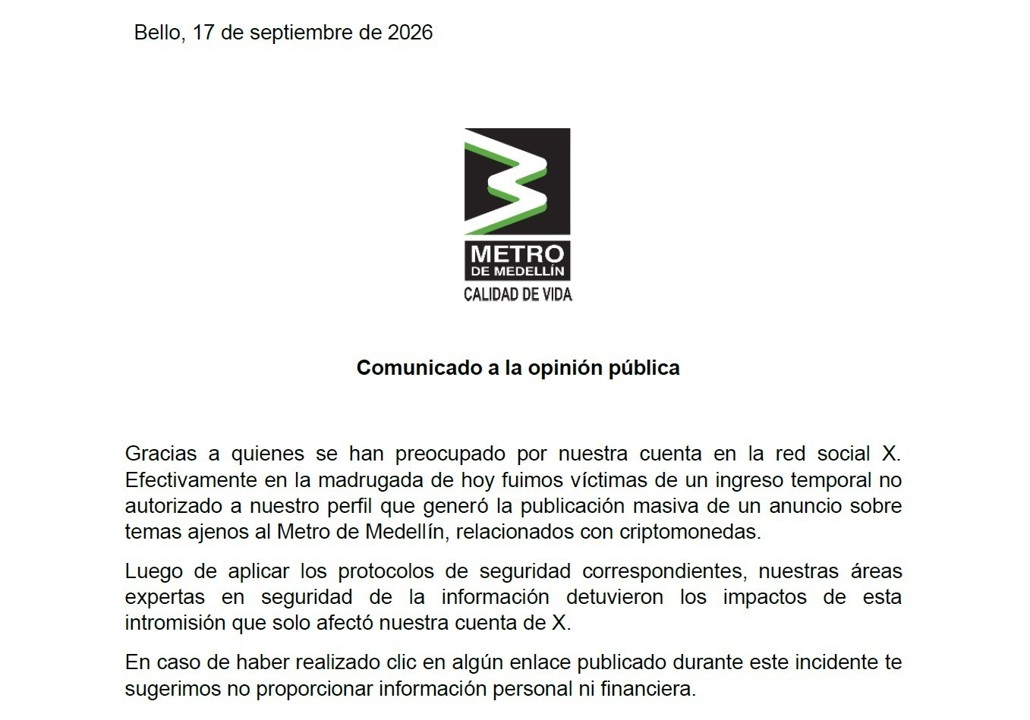
El Metro de Medellín emitió un comunicado urgente a la opinión pública en la mañana de este juevde septiembre, confirmando que su cuenta oficial en la red social X (anteriormente Twitter) sufrió un acceso no autorizado durante la madrugada, el cual fue utilizado para difundir contenido ajeno a la empresa.
Según explicó la entidad, la intrusión temporal generó la «publicación masiva de un anuncio sobre temas ajenos al Metro de Medellín, relacionados con criptomonedas». El ataque encendió las alarmas entre los seguidores de la cuenta, dada la inusual actividad.
Situación controlada
El Metro aclaró que, una vez detectada la anomalía, sus áreas expertas en seguridad de la información aplicaron los protocolos correspondientes. Gracias a esta rápida intervención, lograron detener los impactos de la intromisión y recuperar el control total del perfil.
La empresa de transporte enfatizó que este incidente de ciberseguridad se limitó exclusivamente a su cuenta de X y no afectó otros sistemas operativos o de información de la compañía.
Recomendaciones de seguridad
Finalmente, el Metro hizo un llamado de prevención a todos sus usuarios y seguidores que interactuaron con la cuenta durante las horas del ataque. Se sugiere enfáticamente que, en caso de haber realizado clic en algún enlace publicado en esos trinos fraudulentos, «no proporcionar información personal ni financiera» para evitar ser víctimas de posibles estafas o phishing.
- Compartir:
- Compartir en Facebook
- Compartir en X (Twitter)
- Compartir en WhatsApp
- Comentarios
 Reciba noticias de Minuto30 Colombia